成员、角色与数据范围
项目成员决定谁能进入项目,角色权限码决定能执行哪些操作,数据范围决定这些操作能访问哪些记录。下面以 order-center 为例,命令在入口仓执行。
bash
./kaiwu whoami
./kaiwu access permissions order-center
./kaiwu access roles order-center
./kaiwu access members order-center
授予只读角色
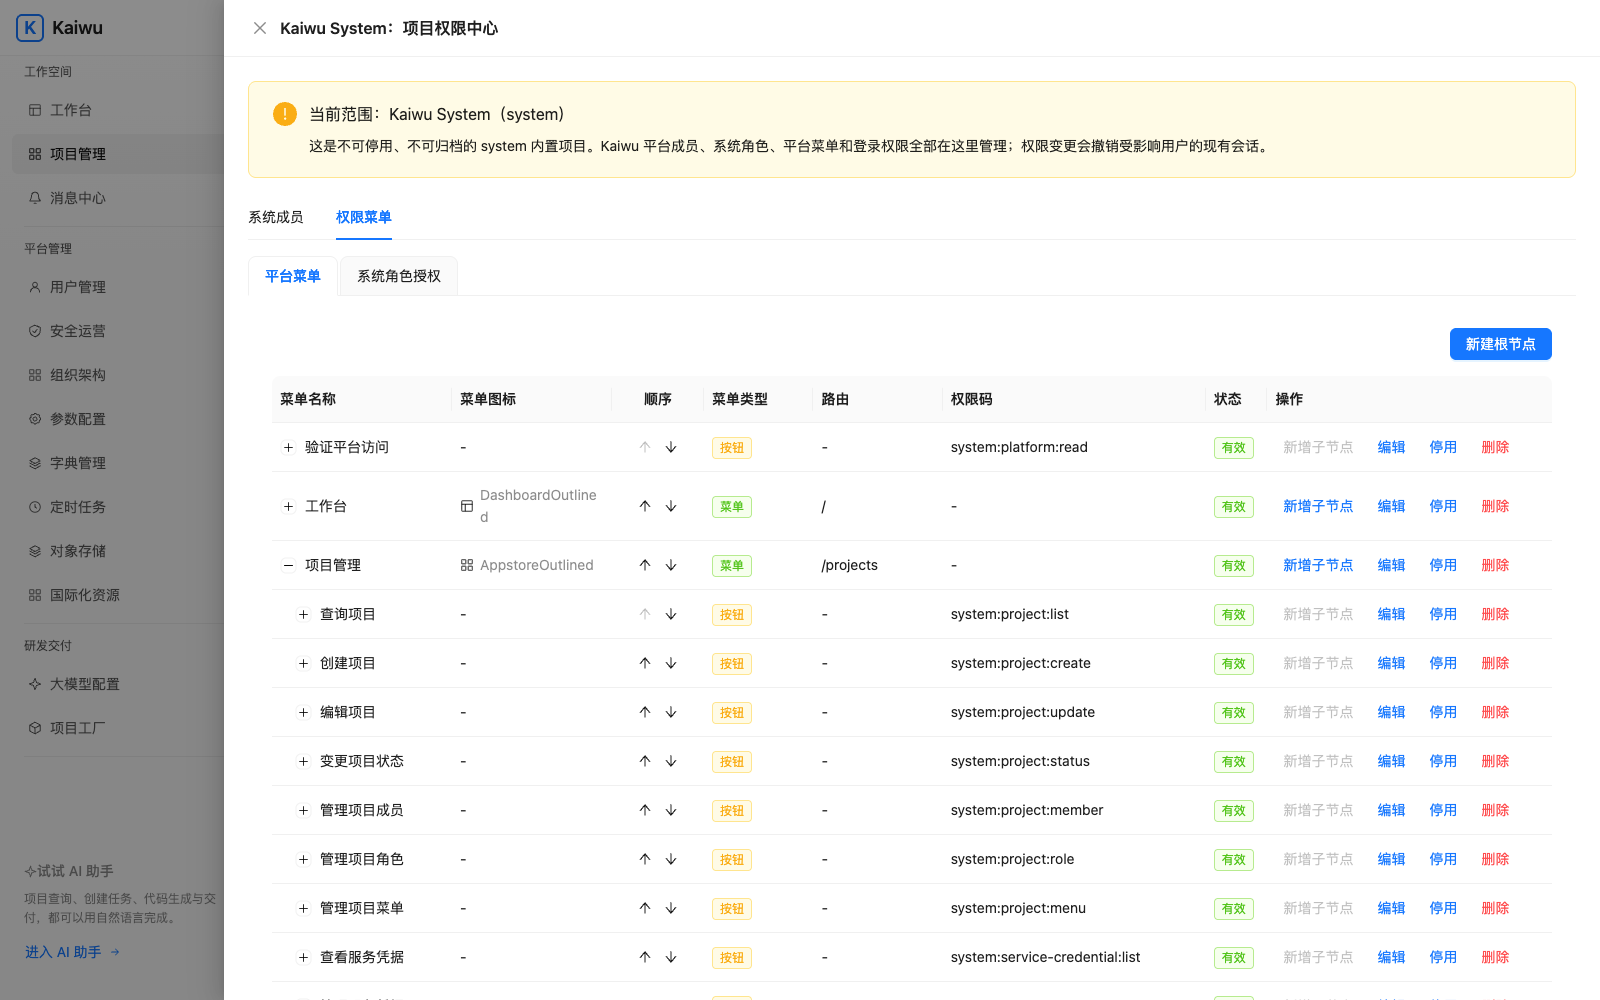
在「项目管理」找到订单中心,进入该行的「权限中心」,建立角色、选择菜单权限,再给已存在的平台用户分配角色。下面的命令假设 alice 已存在、order:order:list 已由清单同步登记。
bash
./kaiwu access role-create order-center auditor --name "Auditor"
./kaiwu access role-grant order-center auditor --permissions order:order:list
./kaiwu access member-set order-center alice --roles auditor
role-grant 整体替换这个角色的权限集合,member-set 整体替换该成员的角色,并默认将成员设为启用。修改已有对象前先读取当前值,保留仍需的权限。重新查询并用该用户实际登录;隐藏按钮(前端通过 @/kaiwu 的 useCan / <Can> 判断)和后端拒绝都要验证。
在产品主导项目中,产品演示身份(mock-support/personas.ts)对应的角色和初始权限可预先写在前端仓 kaiwu/roles.yml;首次执行 ./kaiwu project adopt <前端仓> --apply 时会自动导入这些初始角色。后续如果管理员在平台调整过角色权限,重跑纳管或日常 project sync 默认会保留平台侧的修改,只有显式传入 --with-access 才会再次计划角色变更。
给订单表加行级过滤
在 AI 辅助编写业务接口时,最容易出现的隐蔽漏洞是“只加了菜单按钮权限,却漏掉了行级数据过滤”,导致同项目内的普通员工能看到或越权修改他人数据。Kaiwu 将行级数据范围做成跨 Gateway 与业务服务的标准防线:
- 5 种固定范围与多角色并集:支持
ALL、DEPT_AND_CHILD、DEPT、SELF、CUSTOM_DEPT(可选含下级),多角色自动取并集,未配置时默认收窄为SELF。 - 请求链路零回调:System 预计算权限与数据范围快照,Gateway 将归约后的
ds声明写入 60 秒签名 Context;业务服务不回调平台。 - SQL 层自动按表拦截与门禁防漏:在后端
domain模块引入com.kaiwuzaidao:kaiwu-data-scope:0.2.0,把拦截器放在分页拦截器之前,并在kaiwu/data-scopes.yml声明受控表(打包进META-INF/kaiwu/,共享表需显式写入exempt)。表配备带索引的owner_user_id、owner_dept_id,由 Starter 插入时自动填充;归属转移走DataScopes.reassign,后台任务显式通过DataScopes.unrestricted("理由", ...)记录审计旁路,并由随仓的DataScopeConventionTest检查受控表的归属字段和索引、拦截JdbcTemplate源码中出现受控表名,并提示疑似漏声明的列表、分页和导出接口。
同步资源后,在项目角色上设置本人、本部门或指定部门等范围,并用两种归属的数据比较列表、分页总数以及越权更新的影响行数。数据范围接入代码 · 平台规则